

NDR과 EDR의 기능 및 용도 비교
NDR(네트워크 탐지 및 대응)과 EDR(엔드포인트 탐지 및 대응)은 각각 네트워크와 엔드포인트에서의 보안 기능을 수행합니다. NDR은 네트워크 트래픽을 분석하여 내부의 이상 행동과 공격 징후를 탐지하는 반면, EDR은 컴퓨터와 서버에서 발생하는 행위를 모니터링합니다. 따라서 두 솔루션은 서로 다른 보안 레이어를 제공하며, 통합적으로 적용해야 최상의 보안을 구현할 수 있습니다.
NDR의 주요 특징
NDR 솔루션은 전문 기술과 AI 기반 분석을 활용하여 네트워크상의 모든 트래픽을 실시간으로 모니터링합니다. 이 과정에서 방화벽을 우회한 공격자도 탐지할 수 있어, 내부 네트워크의 보안 강화에 기여합니다. NDR은 네트워크 장비에 직접 에이전트를 설치할 필요가 없어, 다양한 환경에서 유연하게 운영할 수 있습니다.
또한, NDR은 특정 사용자를 명확히 추적하고 기록할 수 있는 기능을 갖추고 있습니다. 이를 통해 의심스러운 활동이 발생할 경우, 해당 행동의 근본 원인을 분석하여 문제가 발생한 장비나 사용자 등을 빠르게 파악할 수 있습니다.
NDR은 네트워크의 공격 징후를 조기에 발견하고, 공격자의 행동 패턴을 실시간으로 분석하여 즉각적인 대처가 가능합니다.
EDR의 주요 특징
EDR 솔루션은 엔드포인트에서 발생하는 데이터와 행위를 세부적으로 분석하여, 조기에 공격을 탐지함으로써 보안 침해를 미연에 방지합니다. 이 솔루션은 각 컴퓨터와 서버에 설치된 에이전트를 통해 데이터 수집 및 분석을 수행하며, 사용자 행동에 대한 패턴을 인식합니다.
EDR은 특정 장비에서 발생하는 모든 행동을 상세히 기록하므로, 어떤 위협이 있는지 파악하는 데 매우 유용합니다. 랜섬웨어와 같은 고도화된 공격에 대처하기 위해 다양한 의심 행위를 실시간으로 감시하고, 문제를 자동으로 차단할 수 있습니다.
EDR은 엔드포인트에서 발생하는 모든 활동을 모니터링하여, 내부자의 위협을 조기에 차단할 수 있는 강력한 솔루션입니다.
NDR과 EDR의 통합적 운영
NDR과 EDR 두 솔루션을 통합하여 운영하는 것이 가장 이상적입니다. 이렇게 함으로써, 네트워크와 엔드포인트 각각에서 발생하는 위협을 총체적으로 분석할 수 있으며, 빠른 대응이 가능합니다.
각 보안 솔루션이 가진 정보와 데이터를 상호 연계함으로써, 상황 인식을 극대화하여 더 나은 보안 관리를 할 수 있습니다. 예를 들어, NDR이 네트워크에서 발생한 비정상적인 행위를 탐지하면, EDR은 관련된 엔드포인트에서 해당 패턴을 분석하여 심층적인 원인 규명이 가능합니다.
두 솔루션의 통합 운영은 보안 팀이 위협을 더 효과적으로 탐지하고 대응할 수 있도록 합니다.
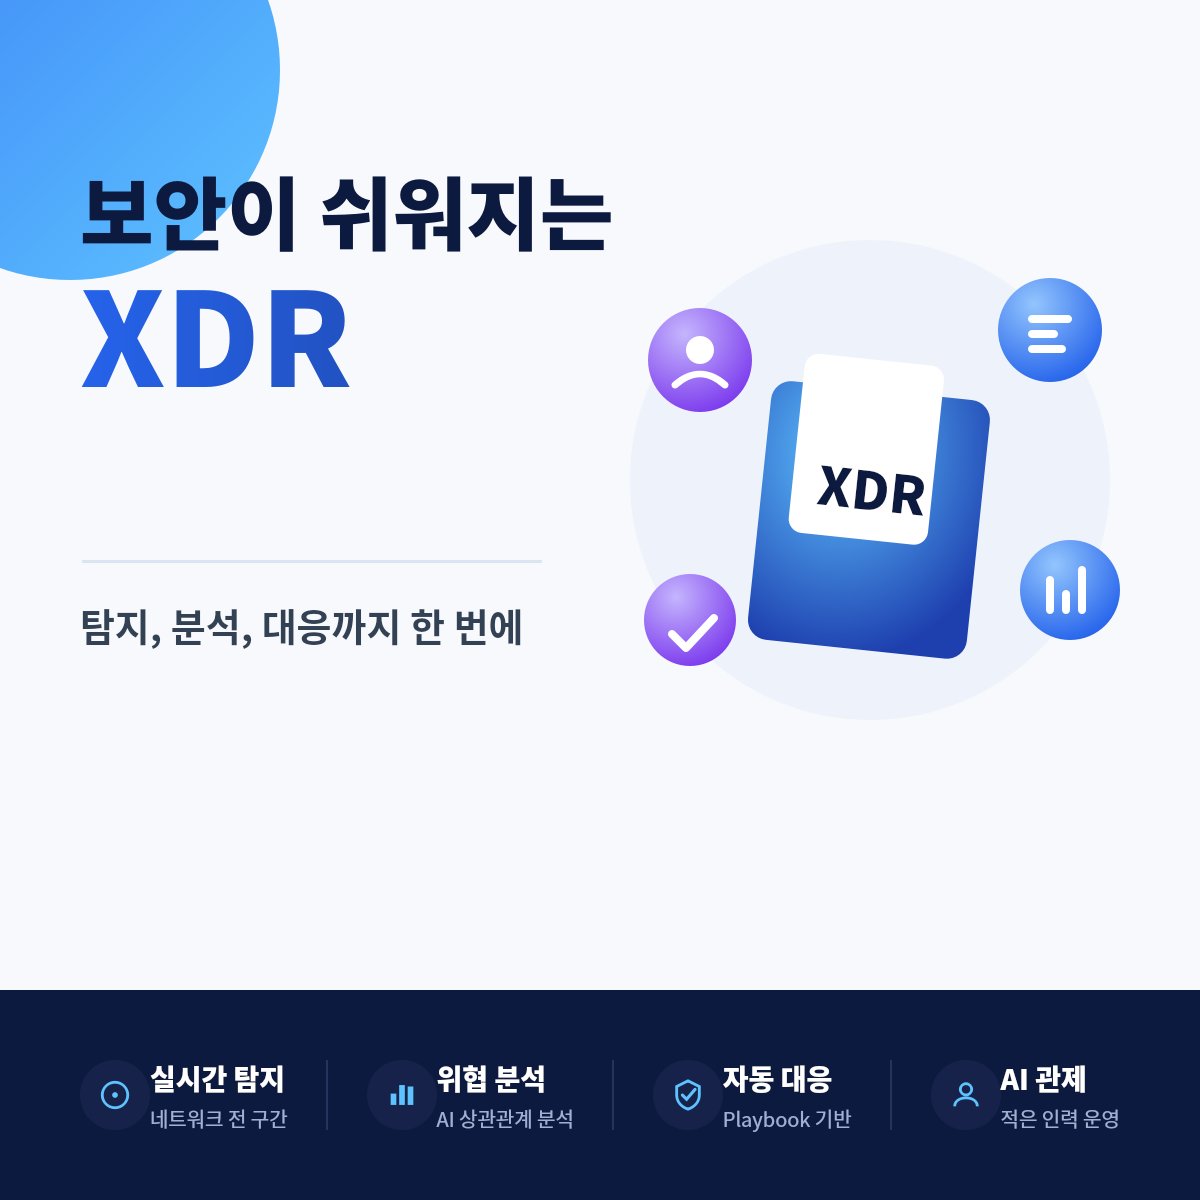
NDR과 EDR의 상호보완적 기능
보안은 항상 다층적인 접근이 필요합니다. NDR과 EDR 솔루션을 결합하면, 네트워크와 엔드포인트에서 발생하는 다양한 위협을 효과적으로 탐지하고 대응할 수 있습니다.
위협 대응의 중요성
조직이 처한 사이버 보안 환경은 날이 갈수록 어려워지고 있습니다. EDR과 NDR의 결합은 보안 위협에 보다 효율적으로 대응할 수 있도록 돕습니다. 두 시스템의 데이터 통합 분석을 통해, 공통된 보안 위협에 대한 인사이트를 제공하게 됩니다.
이를 통해 사이버 공격이 발생하였을 때, 보다 신속하고 정확한 분석이 가능하여, 보안 인프라의 전반적인 효율성을 더 높일 수 있습니다.
하나의 솔루션만으로는 방어가 어려워지는 현재의 보안 환경에서, NDR과 EDR의 결합은 필수적입니다.
보안 솔루션 선택 시 고려사항
보안 솔루션을 갖추기 위해 놓쳐서는 안 될 몇 가지 고려사항이 있습니다. 첫째, 조직의 규모와 네트워크 환경을 고려해야 하며, 둘째, 솔루션의 실제 운영 사례와 효과를 파악해야 합니다. 마지막으로, 팀의 대응 체계가 두 보안 시스템을 수용할 수 있는지 여부도 살펴야 합니다.
에이전트 설치 없이도 NDR과 EDR이 상호작용하며, 각 포맷의 데이터를 통합 분석하여 보안 위협을 탐지하는것은 스텔라사이버의 핵심 기술입니다. 이를 통해 지속적으로 변화하는 사이버 공격에 대응하게 됩니다.
NDR과 EDR의 최적화된 결합 방법
효율적인 보안 관리를 위해서는 NDR과 EDR이 어떻게 조화를 이루는지가 매우 중요합니다. 이를 위해서는 통합 관리를 위한 플랫폼이 필요하며, 이러한 시스템을 통해 각 솔루션의 강점을 최대한 활용할 수 있습니다.
결합 운영의 이점
두 솔루션을 결합하면 보안 팀은 위협 탐지 및 대응의 속도를 높일 수 있습니다. 네트워크와 엔드포인트에서의 행동 데이터를 통합하여, 종합적인 가시성을 확보할 수 있습니다.
이 과정에서 스텔라사이버와 같은 전문 보안 솔루션 제공자의 지원을 통해, 더욱 효과적으로 맞춤형 보안을 구축할 수 있습니다.
결합 운영은 보안을 단순히 강화하는 것뿐만 아니라, 지원 체계와 운영 효율성을 높이는 데도 기여합니다.
최종 활용 방안
NDR과 EDR을 통합적으로 활용하면 보안 위협을 보다 효과적으로 예방하고, 조직의 자산을 보호하는 데 큰 도움이 됩니다. 안전한 운영 환경을 위해 두 솔루션의 결합은 필수적입니다.
자주 묻는 질문
자주 묻는 질문
Q.NDR과 EDR의 기본 개념은 무엇인가요?
A.NDR은 네트워크에서 발생한 이상 행위를 분석하여 대응하는 솔루션이며, EDR은 엔드포인트에서 발생하는 행위를 이상 여부로 판단하고 관리하는 솔루션입니다.
Q.왜 NDR이 필요한가요?
A.NDR은 방화벽을 우회한 공격자를 실시간으로 탐지하고, 네트워크의 보안을 강화하는 데 필수적입니다.
Q.EDR은 어떤 장점이 있나요?
A.EDR은 엔드포인트에서의 모든 행위를 모니터링하여, 랜섬웨어와 같은 다양한 위협으로부터 신속하게 대응할 수 있도록 합니다.
Q.두 솔루션을 함께 사용해야 할 이유는 무엇인가요?
A.두 솔루션은 서로 다른 영역에서 보안 기능을 수행하기 때문에 함께 사용하여 보다 전방위적인 보안 관리를 할 수 있습니다.
Q.스텔라사이버는 이러한 솔루션을 어떻게 제공하나요?
A.스텔라사이버는 NDR과 EDR 기능을 통합한 솔루션을 제공하여, 조직의 보안을 총체적으로 강화할 수 있도록 지원합니다.
 스텔라사이버